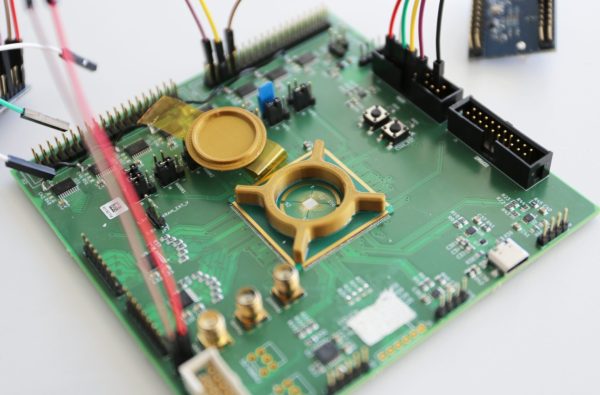
מכון Fraunhofer השלים אימות פונקציונלי של אבטיפוס Secure Element המבוסס על RISC-V ו-OpenTitan, ומציע כעת את המימוש כרכיב IP לשילוב בשבבים אחרים. הפיתוח נועד לספק בסיס חומרתי לאתחול מאובטח, לניהול מפתחות ולהגנה על קושחה, לצד תמיכה בקריפטוגרפיה פוסט-קוונטית. עבור יצרני מערכות IoT ו-Embedded, מדובר באפשרות לשלב את מנגנוני האבטחה כבר בשלב תכנון השבב, במקום להסתמך רק על פתרונות חיצוניים או על הגנות תוכנה.
משבב אבטחה עצמאי ל-IP המשולב בסיליקון
מכון המחקר הגרמני Fraunhofer הודיע בספטמבר 2026 כי אבטיפוס הסיליקון של ה-RISC-V Secure Element שפיתח עבר אימות פונקציונלי. במקביל, המכון החל להציע את המימוש לרישוי כקניין רוחני (IP), המיועד לשילוב במערכות SoC, בשבבי ASIC ייעודיים ובארכיטקטורות Chiplet.
זהו החידוש המרכזי בפיתוח: לא רק שבב אבטחה שניתן להוסיף למערכת, אלא תכנון חומרתי שניתן לשלב בתוך שבבים אחרים, כחלק מארכיטקטורת האבטחה שלהם. המימוש מבוסס על RISC-V ועל פרויקט OpenTitan, ומיועד לספק פונקציות של Hardware Root of Trust – בסיס אמון חומרתי שממנו ניתן לאמת את הקושחה, לנהל מפתחות הצפנה ולבסס את זהות המכשיר.
הפיתוח בוצע במסגרת מרכז Trusted Electronics Bayern, או TrEB, בשיתוף שלושה מכוני Fraunhofer. מכון IIS אחראי לתכנון ולמימוש השבב, AISEC תורם מומחיות באבטחת חומרה ובקריפטוגרפיה פוסט-קוונטית, ו-EMFT עוסק בבדיקות ובניתוח מבנים ברמת הסיליקון.
האבטיפוס יוצר בטכנולוגיית 22nm FD-SOI של GlobalFoundries בדרזדן שבגרמניה. המעבר מסביבת פיתוח למימוש פיזי שנבדק בסיליקון הוא שלב משמעותי בהבשלת הטכנולוגיה, אך עדיין אינו מעיד על השלמת כל בדיקות האבטחה הנדרשות למוצר מסחרי.
מדוע האבטחה מתחילה בחומרה?
במערכת תעשייתית המחוברת לרשת, המעבד טוען קושחה ומתחיל להפעיל חיישנים, ממשקי תקשורת ותהליכי בקרה. אלא שלפני הפעלת הקוד נדרשת תשובה לשאלה בסיסית: כיצד ניתן לוודא שהקושחה לא שונתה ושהיא אכן הגרסה שהיצרן אישר להפעלה?
הבעיה מתחדדת במערכות IoT הפועלות במשך שנים ומקבלות עדכונים מרחוק. אם מנגנוני האבטחה נשענים רק על אותה סביבת תוכנה שהם אמורים להגן עליה, פגיעה בתוכנה עלולה להשפיע גם על יכולתה לאמת את עצמה.
Hardware Root of Trust, או HRoT, נועד לספק נקודת מוצא מהימנה שאינה תלויה לחלוטין במעבד היישום ובמערכת ההפעלה. זהו רכיב או תת-מערכת חומרתית המבצעים פעולות אבטחה רגישות בסביבה מבודדת, ובהן אימות קוד, ניהול מפתחות ופעולות קריפטוגרפיות.
אחד היישומים המרכזיים הוא Secure Boot. בתהליך זה, קוד אתחול ראשוני ומידע אמון המעוגנים בחומרה משמשים לאימות השלב הבא בשרשרת האתחול. כל שלב מאמת את הקוד שהוא עומד להפעיל, בדרך כלל באמצעות חתימה דיגיטלית. אם האימות נכשל, המערכת יכולה למנוע את הפעלת הקוד או לעבור למצב התאוששות מוגדר.
מנגנון כזה אינו מבטיח שהקושחה נקייה מפגיעויות ואינו מחליף הגנות בזמן ריצה. תפקידו להבטיח שהמערכת מתחילה לפעול מקוד מורשה, בהתאם למדיניות האבטחה שהוגדרה.
תפקיד חשוב נוסף של Secure Element הוא הגנה על מפתחות הצפנה. במקום לשמור מפתחות פרטיים בזיכרון הנגיש למעבד הראשי, ניתן לבצע פעולות קריפטוגרפיות בתוך סביבת האבטחה, מבלי לחשוף את המפתח עצמו לתוכנת היישום.
הפרדה זו חשובה במיוחד בהתקנים המותקנים באתרים מרוחקים, שבהם לתוקף עשויה להיות גישה פיזית למכשיר. עם זאת, רמת ההגנה תלויה גם במנגנוני הבידוד, בתכנון הפיזי וביכולת להתמודד עם תקיפות חומרה.
RISC-V ו-OpenTitan: בסיס פתוח לארכיטקטורת אבטחה
הבחירה של Fraunhofer ב-RISC-V וב-OpenTitan משקפת גישה המבוססת על ארכיטקטורות פתוחות, אך לשני המרכיבים תפקידים שונים.
RISC-V היא ארכיטקטורת סט פקודות פתוחה (ISA), המגדירה את הממשק בין התוכנה למעבד. היא מאפשרת לפתח מימושי מעבד המותאמים ליישומים שונים, לרבות מעבדים קטנים המשולבים בתתי-מערכות אבטחה. השימוש ב-RISC-V אינו מבטיח כשלעצמו אבטחה, אך מאפשר גמישות בתכנון ובשילוב פונקציות ייעודיות.
OpenTitan הוא פרויקט קוד פתוח לפיתוח Root of Trust ברמת הסיליקון. הארכיטקטורה כוללת סביבת עיבוד ייעודית, רכיבים קריפטוגרפיים, מנגנוני ניהול מפתחות ותשתיות התומכות באתחול מאובטח ובהפרדה בין פונקציות רגישות לבין יתר המערכת.
השילוב מאפשר לבנות סביבת אבטחה שבה המעבד אינו פועל לבדו, אלא כחלק ממערך חומרתי הכולל מנגנוני הגנה ובקרה ייעודיים.
יתרונה של ארכיטקטורה פתוחה הוא האפשרות לבחון את התכנון, לנתח את מנגנוני האבטחה ולהתאים אותם לצרכים הנדסיים שונים. עם זאת, יש להבחין בין פרויקט OpenTitan הפתוח לבין המימוש המסוים שפיתח Fraunhofer ומוצע ברישוי IP. עצם ההסתמכות על OpenTitan אינה מעידה שכל פרטי המימוש של Fraunhofer זמינים בהכרח כקוד פתוח.
גם השקיפות עצמה אינה ערובה לאבטחה. תכנון פתוח עשוי להכיל חולשות, וכל שינוי במבנה החומרה או בממשקיה מחייב בדיקה של השפעתו על מנגנוני ההגנה. עבור יצרני שבבים, היתרון המעשי הוא האפשרות להסתמך על בסיס ארכיטקטוני קיים ולשלב בו התאמות ייעודיות, במקום לפתח את כל תשתית האבטחה מראשיתה.
קריפטוגרפיה פוסט-קוונטית במערכות ארוכות חיים
אחד המרכיבים בפיתוח של Fraunhofer הוא התמיכה בקריפטוגרפיה פוסט-קוונטית (Post-Quantum Cryptography, או PQC).
הצורך בכך משמעותי במיוחד במערכות תעשייתיות המתוכננות לפעול במשך שנים רבות. אלגוריתמים אסימטריים נפוצים, כגון RSA ו-ECC, עלולים להיות פגיעים בעתיד למחשבים קוונטיים בעלי יכולת מספקת. מכשיר המותקן כיום עשוי להידרש בעוד עשור לאמת חתימות דיגיטליות או לתקשר באמצעות אלגוריתמים חדשים.
אלא שהמעבר ל-PQC מציב אתגרים בפני מפתחי מערכות Embedded. חלק מהאלגוריתמים דורשים מפתחות וחתימות גדולים יותר, נפחי זיכרון משמעותיים ומשאבי חישוב נוספים. במיקרו-בקרים בעלי מגבלות הספק וזיכרון, דרישות אלה משפיעות על זמני האתחול, על צריכת האנרגיה ועל שטח הסיליקון.
Fraunhofer מדווח כי הפלטפורמה תומכת בקריפטוגרפיה קונבנציונלית ופוסט-קוונטית. במסגרת הפיתוח עוסק מכון AISEC במימוש ובהאצה של פעולות קריפטוגרפיות בחומרה, במטרה לאפשר שימוש באלגוריתמים מתקדמים גם במערכות בעלות משאבים מוגבלים.
עם זאת, בפרסומים שנבדקו לא הוצגה טבלת ביצועים מלאה המפרטת את כלל האלגוריתמים שמומשו, זמני הביצוע וצריכת ההספק שלהם. לכן אין בסיס לקבוע שהאבטיפוס כבר הוכיח ביצועים מסוימים עבור אלגוריתמים כגון ML-KEM או ML-DSA.
שילוב יכולות פוסט-קוונטיות בתוך Secure Element עשוי להפחית את העומס על מעבד היישום ולספק סביבת ביצוע מבודדת לפעולות רגישות. הערך ההנדסי יהיה תלוי בביצועים שיימדדו, במנגנוני ההגנה ובאפשרות לעדכן את המימוש לאורך חיי המוצר.
שילוב בתוך SoC, ASIC ו-Chiplets
רכיבי Secure Element מסחריים רבים ממומשים כשבבים עצמאיים המחוברים למעבד הראשי. פתרון כזה מספק הפרדה פיזית ברורה יחסית בין סביבת האבטחה לבין סביבת היישום, ולעיתים מאפשר שימוש ברכיב שכבר עבר תהליכי הערכה והסמכה.
אולם רכיב חיצוני מחייב מקום על גבי המעגל המודפס, ממשקי תקשורת נוספים ותכנון של שרשרת אספקה נפרדת. במערכות קומפקטיות או במוצרים המיוצרים בכמויות גדולות, שיקולים אלה עשויים להשפיע על העלות ועל מורכבות המוצר.
הגישה של Fraunhofer מאפשרת לשלב את פונקציות האבטחה כחלק מתכנון השבב עצמו. יצרן SoC או ASIC יכול להטמיע את המימוש בתוך הארכיטקטורה הפנימית, ולהתאים את הממשקים ואת מדיניות האבטחה לצורכי המערכת.
עם זאת, אינטגרציה כזאת מחייבת תכנון מדויק של גבולות האמון. כאשר סביבת האבטחה חולקת שבב עם מעבדים, בקרי זיכרון, מאיצים וממשקי תקשורת, יש לוודא שרכיבים אחרים אינם יכולים לגשת למידע מוגן או לעקוף מנגנוני בידוד.
הדבר מחייב בין היתר בקרת הרשאות, הפרדת אזורי זיכרון, הגנה על ממשקי Debug ופיקוח על גישות DMA. גם תשתיות משותפות, כגון שעונים ואספקת מתח, עשויות להשפיע על עמידות המערכת בפני תקיפות.
במערכות Chiplet מתווסף אתגר נוסף. כאשר פונקציות שונות ממומשות בפיסות סיליקון נפרדות בתוך מארז משותף, יש להגדיר כיצד מאומתים הרכיבים וכיצד מוגנת התקשורת ביניהם.
Fraunhofer מציג את המימוש כמתאים גם לאינטגרציה בארכיטקטורות Chiplet, אך לא פרסם בהודעת ספטמבר הדגמה מלאה של מערכת מרובת Chiplets הכוללת את רכיב האבטחה. מדובר בשלב זה באפשרות אינטגרציה המוצעת ליצרנים.
מה הוכיח האבטיפוס?
השלמת האימות הפונקציונלי מעידה שהמימוש נבדק בסיליקון פיזי, מעבר לבדיקות סימולציה ואמולציה, ושהפעולות שנכללו בתהליך האימות פעלו בהתאם לתכנון.
אולם אימות פונקציונלי אינו שקול להוכחת עמידות בפני תקיפות. רכיב אבטחה עשוי לבצע את כל הפעולות המתוכננות, ובכל זאת לחשוף מידע באמצעות שינויים בצריכת ההספק, בתזמון או בפליטות אלקטרומגנטיות.
Fraunhofer AISEC מתכנן לבחון את עמידות הרכיב בפני תקיפות פיזיות, ובהן Side-Channel Analysis ו-Fault Injection. בדיקות אלה נועדו לבחון אם ניתן להסיק מידע סודי מתוך פעילות המעגל או לגרום לשגיאות שיאפשרו לעקוף מנגנוני אבטחה.
מעבדת Fraunhofer AISEC מוסמכת ברמת Common Criteria EAL7, ומעבדת Fraunhofer EMFT מוסמכת ברמת EAL6. הסמכות אלה מתייחסות ליכולות המעבדות ולמסגרת ההערכה שלהן, ואינן מעידות שה-Secure Element עצמו קיבל הסמכה ברמות אלה.
EMFT עוסק גם בבדיקות ובניתוח מבני של הסיליקון, באמצעות שיטות מיקרוסקופיות המאפשרות לבחון היבטים של המימוש הפיזי.
המשמעות היא שהפיתוח התקדם לשלב שבו ניתן להציע אותו לשילוב בתכנונים תעשייתיים, אך עדיין נדרשים תהליכי בדיקה והערכה נוספים לפני שניתן יהיה לקבוע את התאמתו למערכות בעלות דרישות אבטחה מחמירות.
האתגר התעשייתי: אבטחה לאורך חיי המוצר
שילוב Secure Element במערכת IoT תעשייתית הוא רק חלק מתהליך רחב יותר. ציוד המותקן במפעלים, בתשתיות אנרגיה או במערכות בקרה עשוי להישאר בשימוש שנים רבות, לעיתים ללא אפשרות להשבתה תכופה לצורך תחזוקה.
אחד השלבים הרגישים הוא Provisioning – הקצאת זהות, מפתחות ומידע אבטחה ראשוני למכשיר. תהליך זה חייב להתבצע באופן מבוקר, החל מקו הייצור ועד להפעלת המוצר אצל הלקוח. חשיפה של מפתח פרטי בשלב הייצור עלולה לפגוע באבטחת המכשיר גם אם רכיב החומרה עצמו תוכנן היטב.
אתגר נוסף הוא ניהול עדכוני קושחה. המערכת צריכה לאמת את מקור העדכון ואת שלמותו, למנוע חזרה לגרסאות פגיעות באמצעות מנגנוני Anti-Rollback, ולאפשר התאוששות במקרה של תקלה.
במערכות תעשייתיות נדרשת גם התייחסות לזמינות. כשל באימות אינו יכול תמיד להוביל להשבתה בלתי מבוקרת של מערכת ייצור. לכן יש לתכנן מראש מצבי התאוששות ותחזוקה, מבלי ליצור מסלולים העוקפים את מנגנוני האבטחה.
הדרישות האלה משתלבות במגמה רגולטורית רחבה יותר, ובכללה חוק Cyber Resilience Act האירופי, המחייב יצרנים להתייחס לאבטחת מוצרים דיגיטליים לאורך מחזור חייהם. Hardware Root of Trust עשוי לסייע במימוש חלק מדרישות האבטחה, אך אינו מבטיח כשלעצמו עמידה בדרישות החוק.
עבור יצרני מערכות משובצות, המשמעות היא שהחלטות על זהות המכשיר, אחסון מפתחות, אימות קושחה ועדכונים מאובטחים צריכות להתקבל כבר בשלב הגדרת הארכיטקטורה, ולא כתוספת מאוחרת לתכנון.
מארכיטקטורה פתוחה לפלטפורמה תעשייתית
המעבר של Fraunhofer לרישוי IP מציג אפשרות נוספת בפני יצרני שבבים: שילוב Root of Trust המבוסס על ארכיטקטורה פתוחה, תוך התאמת המימוש לדרישות המוצר.
הגישה עשויה לצמצם את התלות ברכיב אבטחה חיצוני ולאפשר שליטה רבה יותר במבנה המערכת. מנגד, היא מעבירה ליצרן אחריות משמעותית לאינטגרציה, לאימות ולהערכת ההשפעה של שינויים במימוש.
הפיתוח של Fraunhofer עדיין אינו מוצר מסחרי בעל הסמכת אבטחה שפורסמה. הוא מציג מימוש חומרתי שנבדק בסיליקון ומוצע כעת לשילוב בשבבים אחרים.
הפיתוח של Fraunhofer ממחיש את המעבר מאבטחה המתווספת למערכת לאחר תכנונה, לאבטחה המשולבת בארכיטקטורת השבב מלכתחילה. עבור יצרני מערכות Embedded ו-IoT, זוהי החלטת תכנון המשפיעה על אופן האתחול, ניהול המפתחות, עדכוני הקושחה והיכולת להגן על המוצר לאורך שנות פעילותו.
תמונת שער: אבטיפוס הסיליקון של RISC-V Secure Element שפיתח Fraunhofer, על גבי לוח בדיקה ייעודי. המימוש מבוסס על OpenTitan ומיועד לשילוב במערכות SoC, ASIC ו-Chiplet. קרדיט צילום: © Fraunhofer AISEC.
מקורות:
Fraunhofer IIS, Fraunhofer AISEC, Fraunhofer EMFT, OpenTitan.
https://www.iis.fraunhofer.de/en/pr/2026/press-release-risc-v-secure-element-licensable.html


